Un hacker detenido en Ciudad Real utilizaba inteligencia artificial para acceder a sistemas informáticos sin autorización
El detenido utilizaba herramientas de IA para superar dificultades técnicas y acceder a sistemas informáticos. La investigación descubrió numerosas víctimas adicionales.
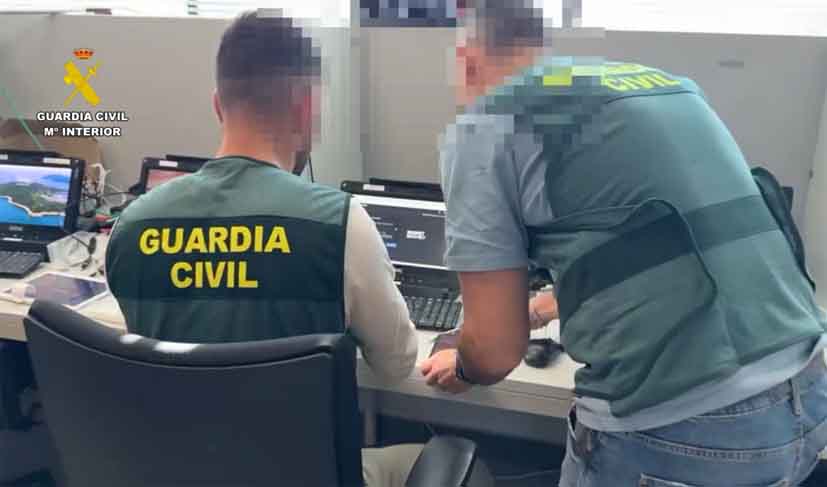
La Guardia Civil ha detenido en Ciudad Real a una persona acusada de utilizar herramientas de inteligencia artificial para facilitar ciberataques contra organismos públicos y empresas españolas. La operación ha permitido identificar numerosos accesos no autorizados a sistemas informáticos, algunos de los cuales habían pasado inadvertidos para las propias entidades afectadas.
El arrestado está siendo investigado por su presunta implicación en delitos de descubrimiento y revelación de secretos, acceso ilícito a sistemas de información e intentos de extorsión. Según ha informado la Guardia Civil este jueves, 12 de noviembre de 2026, el sospechoso recurría de manera intensiva a plataformas de inteligencia artificial para adquirir conocimientos técnicos, resolver problemas y superar las dificultades que encontraba durante la ejecución de sus ataques.
Entre las víctimas identificadas figura el Ayuntamiento de Ciudad Real, que sufrió un acceso ilícito a la plataforma informática utilizada para gestionar la Zona de Bajas Emisiones (ZBE) del municipio. El incidente obligó al consistorio a suspender el funcionamiento de esta plataforma digital como consecuencia del ataque.
La investigación también ha detectado accesos no autorizados a los sistemas de una empresa proveedora de software de gestión y administración electrónica, cuyos servicios son utilizados por organismos públicos y otras entidades.
La Guardia Civil ha destacado la colaboración de las organizaciones afectadas, que resultó determinante para avanzar en las pesquisas y esclarecer la actividad del presunto responsable.
Uno de los aspectos más relevantes de la operación es el papel que desempeñó la inteligencia artificial como herramienta de apoyo a la actividad delictiva.
Tras analizar los dispositivos electrónicos y el material intervenido al detenido, los investigadores comprobaron que utilizaba de forma recurrente sistemas basados en IA para desarrollar diferentes fases de sus actuaciones.
Estas herramientas le permitían consultar información especializada, resolver dudas relacionadas con procedimientos informáticos y encontrar soluciones a problemas técnicos que surgían durante los intentos de acceso a los sistemas de sus víctimas.
Según las conclusiones de la investigación, el sospechoso empleaba la inteligencia artificial para adquirir conocimientos especializados, desarrollar procedimientos de actuación y superar obstáculos durante la ejecución de los accesos ilícitos.
Esta utilización intensiva de la tecnología habría permitido al investigado desarrollar capacidades técnicas superiores a las que correspondían a su formación previa.
Los agentes consideran que el apoyo de estas plataformas redujo las barreras de conocimiento que tradicionalmente dificultaban la realización de determinadas actividades de intrusión informática.
De esta manera, el detenido habría conseguido ejecutar ataques contra diferentes objetivos sin disponer inicialmente de todos los conocimientos especializados que requerían las operaciones.
La investigación pone de manifiesto cómo determinadas herramientas tecnológicas de uso general pueden ser utilizadas de forma indebida para facilitar actividades delictivas, especialmente cuando permiten obtener asistencia técnica y resolver problemas complejos.
No obstante, la Guardia Civil no ha identificado públicamente las plataformas concretas de inteligencia artificial utilizadas por el detenido, ni ha detallado los procedimientos específicos empleados para comprometer los sistemas.
Tampoco se ha informado de que la inteligencia artificial ejecutara los ataques de forma autónoma. La información difundida indica que estas herramientas funcionaban como apoyo técnico para las actuaciones desarrolladas por el investigado.
Uno de los incidentes de mayor repercusión fue el sufrido por el Ayuntamiento de Ciudad Real, cuya plataforma digital de gestión de la Zona de Bajas Emisiones resultó afectada por un acceso no autorizado.
El ataque tuvo consecuencias directas sobre el funcionamiento de este servicio municipal, ya que el consistorio se vio obligado a suspender la plataforma informática.
Las zonas de bajas emisiones forman parte de los instrumentos utilizados por diferentes administraciones locales para gestionar determinadas restricciones de circulación de vehículos, por lo que sus plataformas digitales pueden desempeñar funciones relevantes en la administración de estos sistemas.
En este caso, el acceso ilícito comprometió el funcionamiento de la herramienta municipal y obligó a adoptar medidas para responder al incidente.
La información facilitada por la Guardia Civil no precisa durante cuánto tiempo permaneció suspendida la plataforma ni si se produjo una filtración de datos personales de los usuarios.
Tampoco se han detallado los posibles daños económicos derivados del ataque ni el alcance concreto de la información a la que pudo acceder el investigado.
Por ello, aunque está confirmado que el incidente provocó la suspensión del servicio digital, no es posible determinar a partir del comunicado si se produjeron otras consecuencias para los ciudadanos o para la administración municipal.
Además del Ayuntamiento de Ciudad Real, la investigación identificó como afectada a una empresa especializada en software de gestión y administración electrónica, que presta servicios relacionados con el funcionamiento de organismos públicos.
Este tipo de compañías desarrolla soluciones informáticas utilizadas para gestionar procedimientos administrativos y facilitar la prestación de servicios digitales.
La intrusión en sus sistemas puede representar un riesgo importante debido a la relación tecnológica que mantienen con diferentes organizaciones, aunque la Guardia Civil no ha especificado si el acceso investigado permitió comprometer a terceros a través de sus aplicaciones.
La identidad de la empresa tampoco ha sido difundida en la información oficial.
Los investigadores han señalado que la colaboración de esta compañía y del Ayuntamiento de Ciudad Real fue especialmente importante para el desarrollo de la operación.
La cooperación permitió obtener información relevante sobre los accesos no autorizados y avanzar en la identificación de la actividad atribuida al detenido.
Sin embargo, las pesquisas no se limitaron a estas dos entidades.
Durante el análisis de los dispositivos electrónicos y del material intervenido, los agentes descubrieron numerosas organizaciones adicionales cuyos sistemas informáticos también habían sido comprometidos.
Entre ellas se encontraban organismos públicos y empresas prestadoras de servicios, algunas de las cuales desconocían que habían sufrido accesos no autorizados.
Este hallazgo constituye uno de los aspectos más destacados de la investigación, ya que demuestra que parte de la actividad atribuida al sospechoso había pasado inadvertida para las propias víctimas.
La Guardia Civil ha explicado que algunas de las organizaciones afectadas no habían detectado las intrusiones antes de que los investigadores identificaran los indicios correspondientes.
La información obtenida durante la operación permitió comunicar los incidentes a estas entidades para que pudieran adoptar las medidas necesarias destinadas a reforzar sus sistemas informáticos.
Estas actuaciones pueden incluir la revisión de accesos, la comprobación de posibles vulnerabilidades y la implantación de mecanismos adicionales de protección, aunque el comunicado no detalla las medidas concretas adoptadas por cada organización.
La identificación de víctimas que desconocían haber sufrido un ciberataque también pone de relieve las dificultades que pueden encontrar las empresas y administraciones para detectar determinadas intrusiones.
Los accesos no autorizados no siempre provocan interrupciones visibles en los servicios, por lo que pueden permanecer sin identificar durante un periodo de tiempo.
En este caso, el análisis de los dispositivos del detenido permitió descubrir indicios de ataques contra sistemas de diferentes entidades y trasladar esa información a sus responsables.
La Guardia Civil no ha concretado el número total de organismos y empresas afectados ni ha facilitado una relación de las organizaciones comprometidas.
Tampoco ha especificado el periodo durante el que se habrían desarrollado las actividades investigadas.
Además de los accesos ilícitos, el detenido está siendo investigado por presuntos intentos de extorsión contra sus víctimas.
La información oficial vincula estas conductas con la actividad informática atribuida al sospechoso, aunque no detalla las exigencias que habría realizado ni las cantidades económicas que pudiera haber reclamado.
Por tanto, no se ha confirmado públicamente que el investigado consiguiera obtener pagos de las organizaciones afectadas.
La Guardia Civil tampoco ha informado de la existencia de otros detenidos relacionados con los hechos.
La operación se centra en una persona arrestada en Ciudad Real, cuya presunta participación en los delitos investigados deberá determinarse en el correspondiente procedimiento judicial.
Las diligencias han sido coordinadas por la Plaza número 3 de la Sección Civil y de Instrucción del Tribunal de Instancia de Collado Villalba, órgano judicial encargado de supervisar la investigación.
La actuación policial se enmarca en la persecución de los delitos informáticos relacionados con el acceso no autorizado a sistemas, la obtención indebida de información y las posibles amenazas o exigencias dirigidas a las víctimas.
La Guardia Civil recuerda que acceder sin autorización a sistemas informáticos puede constituir un delito, al igual que determinadas actuaciones relacionadas con la alteración, eliminación o difusión ilícita de información almacenada en ellos.
El instituto armado advierte de que estas conductas pueden dar lugar a responsabilidades penales conforme a la legislación vigente.
Asimismo, destaca que dispone de unidades y capacidades especializadas para investigar incidentes de ciberseguridad, identificar a sus presuntos responsables y perseguir las actividades delictivas desarrolladas mediante herramientas tecnológicas.
La utilización de inteligencia artificial constituye un elemento especialmente significativo de esta operación.
El caso refleja cómo una persona puede recurrir a sistemas de asistencia automatizada para ampliar sus conocimientos y afrontar dificultades técnicas que, de otro modo, podrían limitar su capacidad para realizar determinadas acciones.
Según la investigación, el detenido utilizó la IA como un recurso para superar sus propias limitaciones técnicas, facilitando el desarrollo de ataques contra distintos sistemas.
Esta circunstancia introduce un nuevo factor de preocupación para las organizaciones responsables de proteger información y servicios digitales.
Las herramientas de inteligencia artificial pueden utilizarse legítimamente para aprender programación, resolver incidencias informáticas, analizar sistemas y reforzar la ciberseguridad.
Sin embargo, su utilización con fines delictivos puede facilitar el acceso a conocimientos que posteriormente se empleen para vulnerar sistemas sin autorización.
La operación desarrollada en Ciudad Real ilustra precisamente ese uso indebido de la tecnología, según las conclusiones comunicadas por los investigadores.
El hecho de que algunas víctimas desconocieran las intrusiones refuerza también la importancia de contar con mecanismos de supervisión y detección de incidentes, especialmente en organizaciones que gestionan servicios públicos o información sensible.
La colaboración entre las entidades afectadas y las fuerzas de seguridad ha resultado determinante en este caso para identificar los hechos y comunicar los riesgos a otras organizaciones.
El incidente sufrido por el Ayuntamiento de Ciudad Real demuestra, además, que los ciberataques pueden tener consecuencias que van más allá de los sistemas informáticos y afectar directamente al funcionamiento de servicios administrativos.
La suspensión de la plataforma digital de la Zona de Bajas Emisiones constituye el ejemplo más visible de las consecuencias de la actividad investigada.
La Guardia Civil mantiene su advertencia sobre la responsabilidad penal derivada de los accesos ilícitos y recuerda que las actividades realizadas en entornos digitales pueden ser objeto de investigación policial.
Con la detención practicada en Ciudad Real, los investigadores han conseguido identificar a un presunto responsable de múltiples intrusiones informáticas contra organismos públicos y empresas españolas, algunas de ellas desconocidas hasta ahora por las propias víctimas.
La operación también ha permitido constatar el uso intensivo de herramientas de inteligencia artificial para facilitar los ataques, un elemento que distingue este caso y que pone de relieve los nuevos desafíos que afronta la seguridad informática.
El procedimiento judicial deberá determinar el alcance de las responsabilidades del detenido, mientras las entidades afectadas disponen de la información recopilada por los investigadores para revisar sus sistemas y reforzar las medidas de protección frente a posibles nuevos incidentes.