Así operaba la red que suplantaba a bancos por SMS y teléfono: 29 detenidos y 57 investigados en España
Las víctimas residían en Huesca, Zaragoza y Teruel, mientras que la estructura de blanqueo se extendía por numerosas provincias españolas.
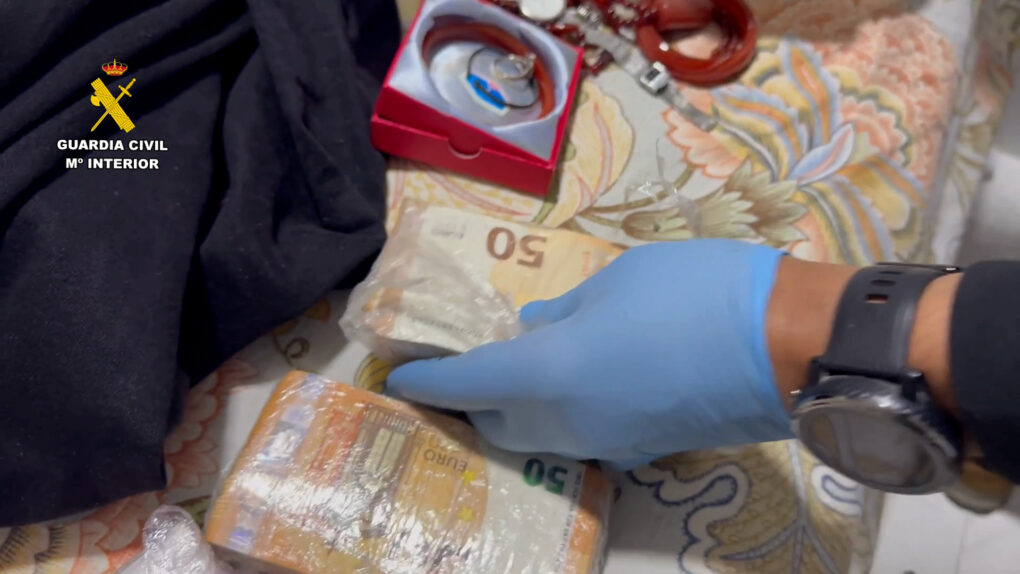
La Guardia Civil ha desmantelado una organización dedicada presuntamente a cometer estafas bancarias mediante SMS y llamadas telefónicas que habría conseguido defraudar más de un millón de euros. La denominada operación Ibermellow se ha saldado con 29 personas detenidas y otras 57 investigadas en diferentes provincias españolas.
Los investigadores han identificado hasta el momento a 43 víctimas, todas ellas residentes en Aragón: 25 en la provincia de Huesca, 11 en Zaragoza y siete en Teruel.
La organización utilizaba técnicas conocidas como smishing y vishing para hacerse pasar por entidades bancarias. Su infraestructura incluía un call center con capacidad para lanzar más de 100.000 mensajes SMS fraudulentos cada hora.
La Guardia Civil atribuye a los implicados presuntos delitos de estafa, blanqueo de capitales y pertenencia a organización criminal. Durante la investigación se han logrado recuperar 256.708 euros procedentes de diferentes cuentas controladas por la red.
Un SMS alertaba de un supuesto cargo elevado en la cuenta
La investigación comenzó en 2025 después de que la Guardia Civil detectase numerosas denuncias en Huesca que presentaban un mismo patrón.
El primer contacto se producía mediante smishing. Las víctimas recibían un SMS aparentemente enviado por su entidad bancaria en el que se les advertía de un supuesto cargo de elevada cuantía.
El mensaje proporcionaba un número de teléfono al que debían llamar para paralizar urgentemente la operación.
Era entonces cuando comenzaba la segunda parte del engaño. Mediante técnicas de vishing, los ciberdelincuentes se hacían pasar por gestores de la entidad financiera y contactaban telefónicamente con sus objetivos.
Según la investigación, los sospechosos disponían previamente de algunos datos personales de las víctimas, circunstancia que aumentaba la credibilidad de la llamada.
Transferencias y préstamos acababan en cuentas controladas por la red
Mediante técnicas de ingeniería social, los falsos empleados bancarios conseguían presuntamente que las víctimas realizaran transferencias hacia cuentas bajo el control de la organización.
En otros casos, según la Guardia Civil, lograban que se contratasen préstamos personales para posteriormente desviar el dinero.
Las cantidades obtenidas eran transferidas entre diferentes cuentas para dificultar el seguimiento de los fondos. Finalmente, parte del efectivo terminaba siendo retirado en cajeros automáticos situados en Barcelona, Madrid y Murcia.
Este análisis de los movimientos bancarios permitió a los investigadores identificar una extensa estructura de personas que supuestamente colaboraban en el blanqueo del dinero.
Mulas bancarias, captadores y extractores de efectivo
Una pieza fundamental de la estructura eran las denominadas mulas económicas o bancarias, personas que facilitan cuentas, billeteras virtuales o datos personales para recibir y mover dinero de procedencia ilícita, generalmente a cambio de una comisión.
La Guardia Civil identificó además a personas que supuestamente se dedicaban a captar a estas mulas y a otros integrantes encargados de retirar físicamente el dinero.
Por encima de esta estructura se situarían los falsos gestores bancarios y el responsable del call center desde el que se realizaban los envíos masivos de mensajes.
Un ‘call center’ con capacidad para 100.000 SMS cada hora
La primera gran fase de la operación tuvo lugar el pasado mes de marzo, cuando los agentes realizaron registros en Badalona y Terrassa, en Barcelona; Carabanchel, en Madrid; y Cartagena, en Murcia.
Estas actuaciones permitieron desmantelar el call center utilizado presuntamente por la organización.
Su capacidad técnica alcanzaba los 100.000 SMS por hora, una cifra que muestra la escala con la que podía operar la red para tratar de localizar potenciales víctimas.
En esta primera fase fueron detenidos cinco supuestos miembros de la cúpula.
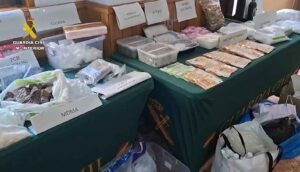
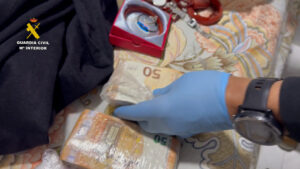
Los agentes intervinieron 57.520 euros en efectivo, numerosos objetos de lujo, 365 tarjetas SIM, 176 tarjetas bancarias, 95 máquinas destinadas al envío masivo de mensajes, 70 teléfonos móviles y diferente documentación relacionada con la investigación.
Más de 256.000 euros recuperados
La segunda fase de Ibermellow se centró en desmontar el entramado utilizado para blanquear los beneficios obtenidos mediante las estafas.
La Guardia Civil considera que esta infraestructura estaba distribuida por buena parte de España y estaba integrada por mulas económicas, captadores y personas encargadas de retirar el dinero.
Esta parte de la investigación permitió recuperar 256.708 euros localizados en diferentes cuentas bancarias controladas por los presuntos ciberestafadores.
El operativo se cerró con otras 24 detenciones y 57 personas investigadas, que se suman a los cinco arrestos efectuados durante la primera fase, elevando el balance total a 29 detenidos.
Operación en más de una veintena de provincias
Las actuaciones alcanzaron las provincias de A Coruña, Álava, Alicante, Ávila, Badajoz, Barcelona, Cantabria, Cádiz, Córdoba, Girona, Granada, Las Palmas, Madrid, Málaga, Murcia, Ourense, Salamanca, Santa Cruz de Tenerife, Sevilla, Tarragona, Toledo, Valladolid, Valencia y Zaragoza.
La investigación ha sido desarrollada por la Unidad Orgánica de Policía Judicial y el Equipo Arroba de Huesca, con la participación de unidades de Seguridad Ciudadana de Madrid y Murcia y de los Grupos de Reserva y Seguridad de Barcelona y Valencia.
Las diligencias han sido remitidas a los juzgados competentes de Jaca, Caspe, Daroca, La Almunia, Tarazona, Zaragoza, Alcañiz, Calamocha y Teruel.
Cómo evitar las estafas bancarias por SMS y teléfono
La Guardia Civil recuerda que una de las principales señales de alerta es recibir un mensaje que pretende generar urgencia o miedo ante un supuesto movimiento bancario.
Ante un SMS de estas características, recomienda no pulsar los enlaces incluidos ni instalar aplicaciones solicitadas desde el propio mensaje. Cualquier aviso debe comprobarse accediendo directamente a la aplicación oficial del banco, llamando a un número oficial conocido o acudiendo presencialmente a la entidad.
En las llamadas telefónicas, los usuarios tampoco deben proporcionar contraseñas, códigos PIN o claves completas. Si el interlocutor presiona para actuar inmediatamente, lo recomendable es finalizar la llamada y contactar directamente con el banco mediante sus canales oficiales.
En caso de que el fraude ya se haya producido, la Guardia Civil aconseja denunciarlo cuanto antes y contactar con la entidad financiera para tratar de bloquear las operaciones fraudulentas.